Cómo operar · Avanzado · 9 min de lectura
Señales automáticas por API: guía técnica para trading real
Cómo funcionan las señales automáticas en una API de trading
Cuando un algoritmo o un proveedor externo genera una orden y la envía directamente a tu cuenta sin intervención tuya, hablamos de señales automáticas por API. El flujo, sobre el papel, parece limpio: la lógica emisora publica un evento (webhook, mensaje en cola, llamada REST), un intermediario lo traduce a un payload firmado con tu API key, y el exchange responde con un fill parcial o total. Cada eslabón, en cambio, introduce latencia y puntos de fallo que se pagan cuando el mercado se mueve rápido.
Antes de escribir una línea de código conviene resolver tres decisiones operativas:
- Quién firma las órdenes: tu bot local, un VPS o un servicio SaaS con tus keys custodiadas.
- Qué tipo de orden envía el sistema: market, limit, stop, reduce-only.
- Cómo reconcilia el estado real de la cuenta con el que asume la lógica de señal.
Un proveedor que solo emite alertas sin reconciliar posiciones abiertas te deja expuesto, porque si una orden anterior quedó parcialmente ejecutada terminas duplicando riesgo sin darte cuenta.
Automatizar desplaza tu juicio hacia el diseño del sistema en lugar de eliminarlo. La decisión discrecional se traduce en parámetros de configuración, y cualquier omisión (manejo de errores deficiente, ausencia de límite diario de pérdida, timeouts mal calibrados) queda cristalizada en el comportamiento del bot cuando todo se va al carajo.
Si todavía no tienes bróker, nuestra guía de los mejores brókers de forex compara las opciones reguladas para LATAM.
Integración con exchanges: Binance, Bybit, OKX y otros
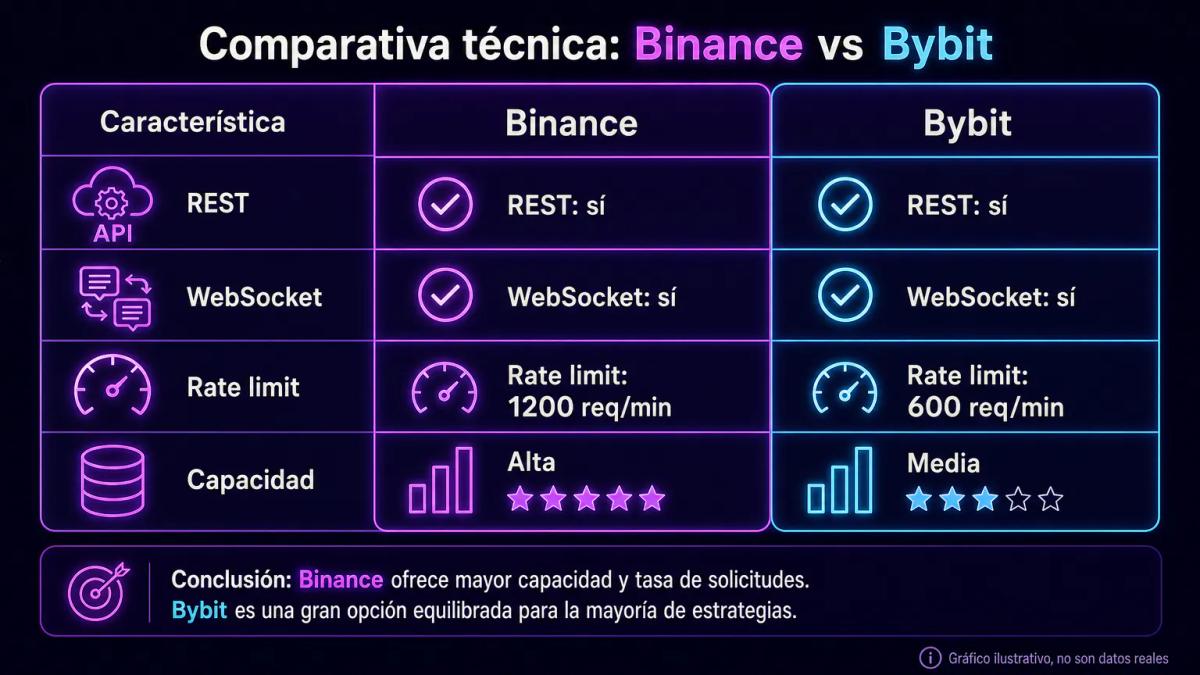
La mayoría de exchanges centralizados exponen APIs REST y WebSocket que permiten conectar bots y proveedores de señales. REST sirve para acciones puntuales como colocar una orden, cancelarla o consultar el balance, mientras que WebSocket alimenta streams continuos de precios, ejecuciones y cambios de orden. Un sistema que funciona en producción combina ambos protocolos: manda instrucciones por REST y escucha confirmaciones por WebSocket.
La comparación técnica va bastante más allá de si el exchange soporta o no una API. Conviene mirar el rate limit, la granularidad de tipos de orden, el soporte de post-only, iceberg y OCO, y cómo se comporta el endpoint cuando el mercado entra en un tramo de alta actividad.
| Aspecto técnico | Consideración operativa |
|---|---|
| Rate limit REST | Cuenta peticiones por ventana; excederlo devuelve 429 y puede banear IP temporalmente |
| WebSocket de user data | Emite fills y cambios de orden; requiere renovar listen key o token periódicamente |
| Tipos de orden avanzados | Post-only, reduce-only, trailing stop y OCO no están uniformemente soportados |
| Latencia hacia matching engine | Colocar el bot en la región del exchange reduce round trip a decenas de milisegundos |
| Manejo de mantenimiento | Ventanas anunciadas de downtime; el bot debe pausar y reanudar sin duplicar órdenes |
Un error frecuente consiste en asumir que un fill notificado por WebSocket llega antes que la respuesta REST de la propia colocación, cuando en realidad puede llegar después, antes o de forma simultánea. Por eso la lógica del bot debe ser idempotente y reconciliar cada evento por el client order id, de modo que el mismo mensaje repetido no genere una segunda orden.
Gestión de riesgos en sistemas automatizados
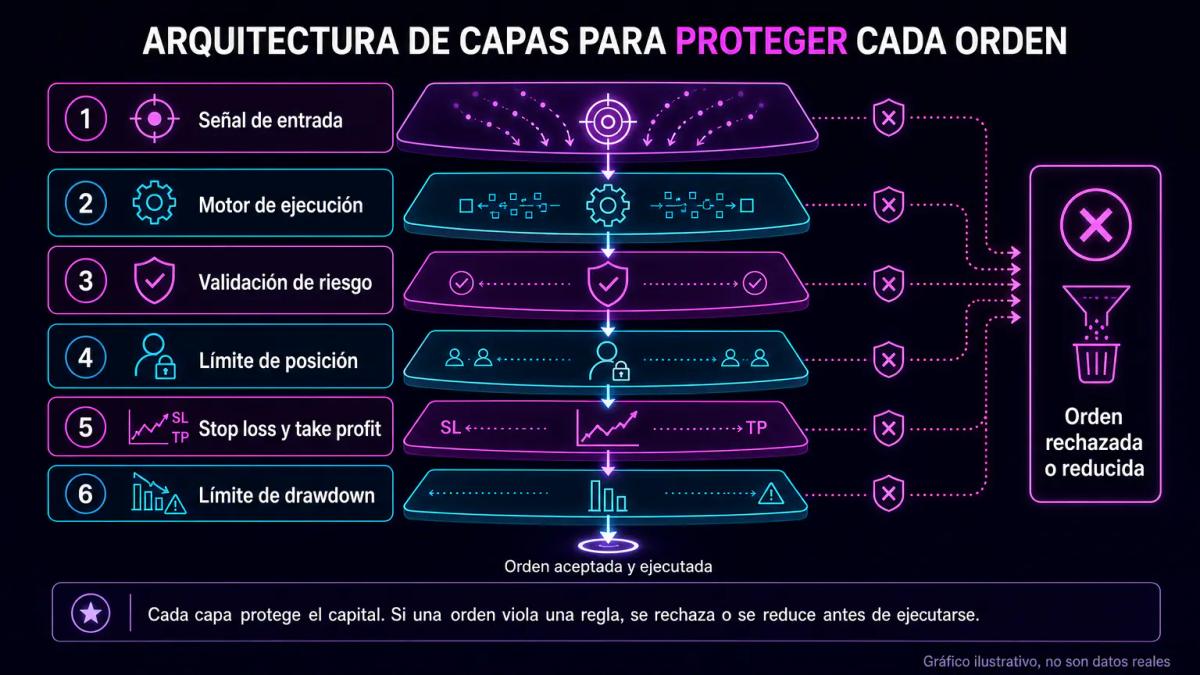
Un bot de trading automático necesita controles de posición, stop loss, take profit y límites de drawdown para evitar que un fallo en la señal o un movimiento extremo liquide la cuenta. Estos controles operan en capas complementarias: la señal define entrada y objetivo, mientras que el motor de ejecución impone límites duros que la señal no puede violar. Cuando la señal pide abrir una posición que excede el riesgo por operación configurado, el motor la reduce o directamente la rechaza.
Un sistema serio expone un conjunto mínimo de parámetros de riesgo:
- Riesgo por operación como porcentaje del equity.
- Número máximo de posiciones simultáneas.
- Exposición máxima por activo.
- Pérdida diaria acumulada tras la cual se detienen las aperturas.
- Kill switch manual accesible sin depender del propio bot.
El kill switch resulta especialmente delicado, porque si el proceso queda colgado o el WebSocket deja de emitir necesitas poder cerrar todo desde la interfaz web del exchange o desde un script independiente que no comparta dependencias con el bot principal.
El stop loss conviene colocarlo también del lado del exchange, en lugar de mantenerlo únicamente como lógica dentro del bot. Cuando el proceso muere, la orden condicional que vive en el matching engine sigue activa y protege la posición. Almacenar el stop solo en memoria es una decisión que suele pagarse caro en el primer corte de energía o en la primera desconexión prolongada.
Backtesting y paper trading antes de operar con dinero real
Antes de conectar la API a dinero real, la señal debe pasar por histórico y por modo simulado para validar su comportamiento bajo condiciones realistas. Hacer backtesting sobre datos tick a tick da resultados muy distintos a hacerlo sobre velas cerradas, porque una señal que compra en el mínimo de una vela horaria asume una ejecución que en vivo sencillamente no existe. El backtest debe usar precios de fill realistas, incluir comisiones, y aplicar el slippage esperado según el tamaño de orden y la liquidez del par.
Los sesgos que más aparecen en un backtest mal montado son varios: look ahead cuando se usan datos que en vivo no estarían disponibles, survivorship cuando solo se prueba sobre activos que hoy siguen existiendo, sobreajuste a un régimen concreto de mercado y ausencia de walk forward. Un backtest sin ventana walk forward, donde los parámetros optimizados en un tramo se prueban en el siguiente sin reoptimizar, no dice gran cosa sobre el comportamiento futuro del sistema.
El paper trading complementa este proceso ejecutando la lógica en tiempo real contra el orderbook actual, aunque sin dinero de por medio. Ayuda a detectar los problemas que un backtest suele ocultar, como reconexiones de WebSocket, órdenes rechazadas por filtros de precio o cantidad y comportamiento errático en gaps de liquidez. Un ciclo razonable son varias semanas de paper trading tras un backtest satisfactorio, seguidas de un arranque en real con tamaño mínimo antes de escalar la operativa.
Seguridad de API keys y autenticación en bots de trading
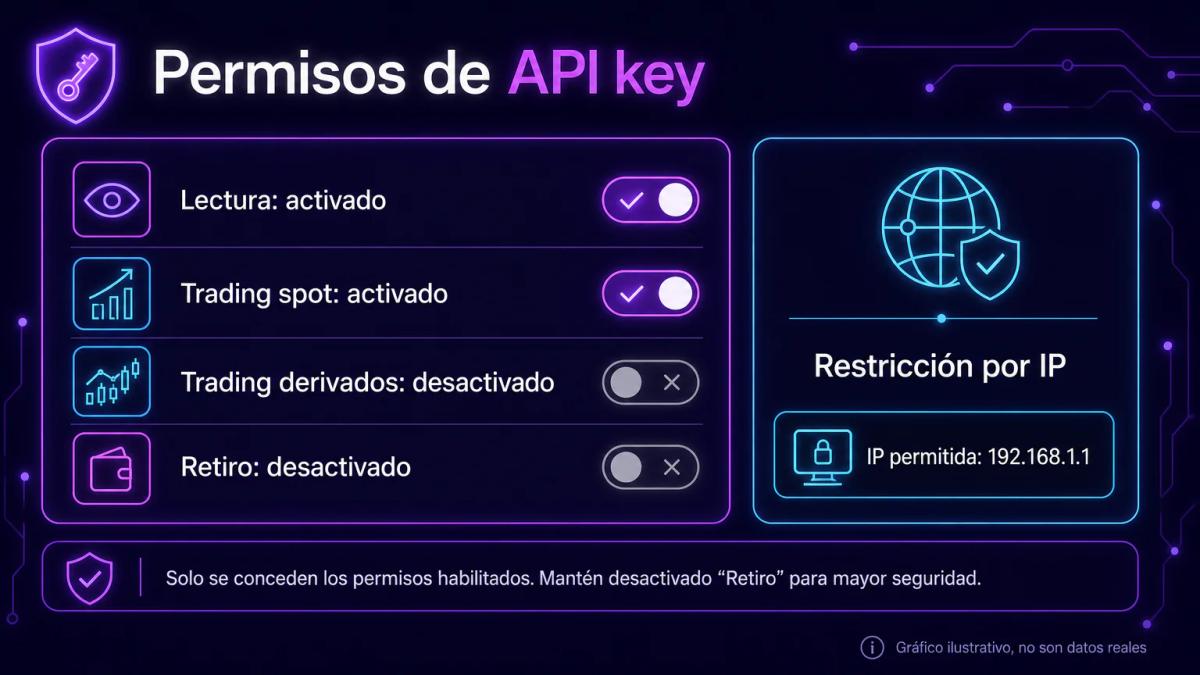
Las API keys son credenciales que dan acceso a tu cuenta y conviene tratarlas como tales: permisos limitados a trading, sin retiro, almacenadas en variables de entorno y jamás versionadas en un repositorio público. La mayoría de exchanges permite crear keys con scopes granulares, entre ellos lectura, trading spot, trading de derivados y retiro. Conviene marcar únicamente lo estrictamente necesario, porque cada permiso adicional amplía la superficie de daño si la clave termina comprometida.
La restricción por IP funciona como segunda línea de defensa, permitiendo que la key opere únicamente desde direcciones IP declaradas de antemano. En un VPS con IP estática es un trámite trivial, mientras que en máquinas de desarrollo local exige IP fija o rango corporativo. Complementar esta capa con firma HMAC y timestamp de request, rechazando peticiones con más de unos segundos de desfase, deja fuera los replay attacks más básicos sin apenas coste.
Un compromiso de key suele detectarse por movimientos de órdenes que el bot no ha emitido, cambios en pares o tamaños fuera del perfil habitual, o errores de firma inesperados. La respuesta inmediata pasa por revocar la key en el panel del exchange, cerrar posiciones abiertas de forma manual, auditar los logs de la aplicación y rotar todas las claves relacionadas con el mismo entorno. Si el atacante llegó a mover fondos con permiso de retiro, el vector casi siempre es una key mal configurada, y conviene revisar la política de scopes en toda la organización antes de emitir nuevas credenciales.
Costos reales: comisiones, suscripciones y latencia
El costo total de un sistema automatizado incluye comisiones del exchange, suscripción del proveedor de señales, infraestructura y potenciales pérdidas por latencia o slippage. Las comisiones dependen del tier de volumen y de si la orden es maker o taker. Considera una estrategia de scalping que solo cruza el spread: pagará taker en cada operación y verá la comisión prácticamente duplicada respecto a otra que trabaja con órdenes limit pasivas apoyadas en el libro.
| Componente | Detalle a evaluar |
|---|---|
| Comisión de exchange | Maker vs taker; descuento por volumen o por holdear el token nativo |
| Suscripción del proveedor | Fija mensual, porcentual sobre profit, o híbrida |
| VPS o cloud | Región cercana al exchange; costo mensual del compute y del ancho de banda |
| Slippage esperado | Diferencia entre precio de señal y precio de fill real; crece con el tamaño |
| Funding en perpetuos | Cargo periódico sobre posiciones; puede erosionar estrategias direccionales lentas |
La latencia acaba pagándose en forma de slippage. Imagina que una señal asumida en backtest como fill instantáneo llega al matching engine con 400 milisegundos de retraso: en mercados rápidos entrará sistemáticamente peor de lo previsto. Medir la latencia end to end desde la emisión de la señal hasta el ack del exchange, y compararla con la vida útil típica de la señal, es un chequeo básico antes de escalar tamaño.
Banderas rojas: qué vigilar en un bot o proveedor de señales
Desconfía de promesas de rentabilidad garantizada, de la falta de transparencia en el histórico, de APIs sin documentación clara, y de proveedores que piden acceso a retiros o que no permiten validación independiente de sus resultados. Un histórico sin curva de equity, sin drawdown máximo, sin número de operaciones y sin distribución por régimen de mercado apenas informa de nada, y puede estar ocultando cherry picking, apalancamiento no declarado o resultados de una única cuenta con suerte.
La auditoría mínima antes de conectar dinero real cubre varios frentes:
- Identidad del proveedor y jurisdicción en la que opera.
- Custodia de las keys, teniendo en cuenta que si el servicio las mantiene el riesgo aumenta.
- Acceso a datos crudos del histórico para reproducir métricas de forma independiente.
- Política ante fallos y comunicación de incidentes pasados.
Si preguntas a un proveedor cómo calcula el Sharpe y responde con evasivas, ese solo intercambio suele bastar para descartarlo del filtro.
Conviene también repasar las banderas específicas del contrato, entre ellas cláusulas que permiten al proveedor modificar la estrategia sin aviso, ausencia de kill switch del lado del usuario, imposibilidad de cancelar la suscripción sin cerrar posiciones abiertas o requisitos de depósito mínimo desproporcionados. Un proveedor legítimo entiende y acepta que conserves el control final de la cuenta y de las claves en todo momento.
Trading 24/7 y automatización en mercados que nunca cierran
A diferencia de las bolsas tradicionales, el mercado cripto opera sin horario, así que un bot automatizado puede ejecutar señales mientras duermes siempre que exista monitoreo periódico y alertas configuradas para detectar anomalías. Un fallo a las tres de la madrugada, sin observador humano cerca, corre sin freno hasta que alguien lo advierte. Por eso el diseño defensivo asume la ausencia de operador y compensa esa realidad con monitoreo automatizado de las capas críticas.
Las alertas útiles se organizan en tres capas complementarias. En la capa técnica entran el proceso caído, la desconexión de WebSocket y los errores 5xx del exchange. En la operativa aparecen el drawdown intradía superando su umbral, un número de operaciones fuera de lo esperado o una posición abierta más tiempo del previsto. Y en la capa de mercado se vigilan los movimientos extremos, los halts en el par operado y los cambios bruscos de spread o profundidad. Cada alerta debería llegar por un canal capaz de despertar al operador, en lugar de quedarse en un log que nadie termina leyendo.
La automatización 24/7 exige una rutina de mantenimiento sostenida:
- Revisión diaria de logs.
- Reconciliación semanal del PnL real contra el PnL reportado por el bot.
- Prueba mensual del kill switch.
Estrategias como grid trading, DCA o arbitraje entre exchanges se benefician de esta operación continua, aunque también acumulan exposición silenciosa cuando nadie revisa si los parámetros siguen siendo válidos bajo el régimen de mercado actual.
Para ver estas condiciones aplicadas por un bróker regulado, lee nuestra reseña de IC Markets.
Conclusiones clave
Preguntas frecuentes
La API es la interfaz técnica que el exchange expone para colocar órdenes, consultar el balance y recibir streams en tiempo real. El bot es el software que consume esa API aplicando una lógica concreta y puede generar sus propias señales o traducir las de un proveedor externo. Sin bot que la use, la API se queda en un endpoint disponible; sin API detrás, el bot no llega a ejecutar nada en el exchange.
Es seguro en la medida en que se configuren keys sin permiso de retiro, restringidas por IP, almacenadas fuera del código, y con controles de riesgo del lado del exchange (no solo del bot). El riesgo real rara vez es el protocolo de la API; suele ser una key filtrada, un bug en la lógica de ejecución o falta de kill switch.
Depende de si construyes el bot tú mismo o suscribes un proveedor. Los componentes habituales son las comisiones del exchange (con descuento por volumen o por token nativo), la suscripción del proveedor si aplica, el VPS o cloud en una región cercana al exchange, y los costos indirectos por slippage y funding. Conviene sumar todo antes de asumir que una estrategia es rentable en producción.
Depende del diseño del bot. Un sistema robusto detecta timeout, no reintenta ciegamente (para evitar duplicar órdenes), reconcilia estado con un GET tras la reconexión, y opera con órdenes idempotentes vía client order id. Sin estas protecciones, una caída puede dejar posiciones abiertas sin stop o duplicar entradas.
Para construir el bot desde cero conviene tener conocimientos sólidos de programación. Para conectar un proveedor de señales ya existente vía webhook o servicio integrado no siempre resulta imprescindible, aunque manejar los conceptos técnicos básicos (rate limit, tipos de orden, reconciliación, scopes de API key) sigue siendo necesario para auditar qué hace exactamente el sistema con tu dinero.
Te puede interesar

Swing trading: qué es, cómo funciona y estrategias básicas
Qué es el swing trading, en qué se diferencia del day trading, cómo gestionar el riesgo y qué herramientas usan los traders minoristas en LATAM.
YPF en NYSE: cómo operar el ADR de la petrolera argentina
YPF cotiza en NYSE bajo el ticker YPF como ADR. Aprende a leer su cotización en dólares, el split 1 a 10 de agosto 2026, sus ratios y los riesgos regulatorios argentinos.
Qué son los Índices Bursátiles y Cómo Operar con Ellos
Aprende qué son los índices bursátiles, cuáles son los principales del mundo y cómo operarlos con CFDs, ETFs o futuros desde Latinoamérica.

Acciones Ecopetrol: cómo operar en BVC y NYSE paso a paso
Cómo operar acciones Ecopetrol en BVC y NYSE: ratios de valoración, señales técnicas, riesgos geopolíticos y estrategias de entrada para traders LATAM.
0 comentarios